|
|
ID статьи: 554
Последнее обновление: 12 Oct, 2026
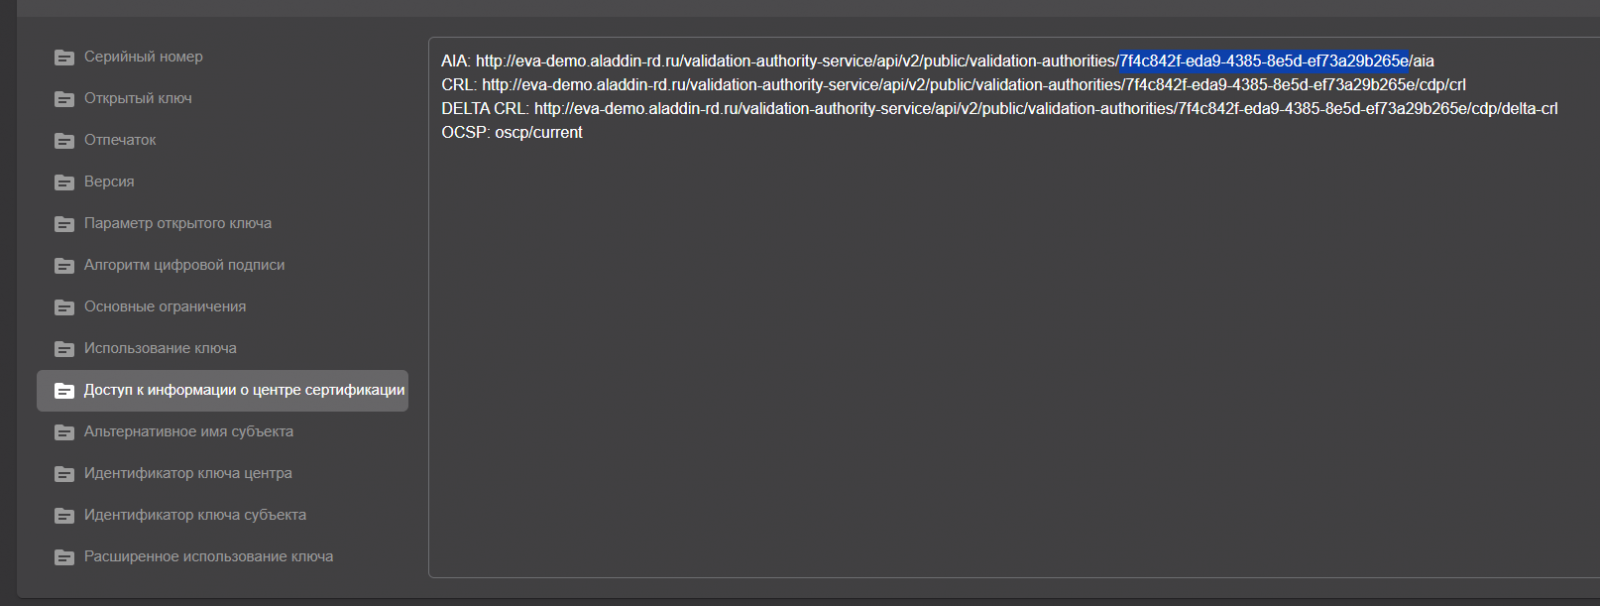
Что делать если истек сертификат подключения между ЦВ и ЦС. Для восстановления работоспособности без изменения URL в CRL и выпускаемых сертификатах нужно придерживаться следующего алгоритма действий: 1) На ЦС выпустить новый сертификат в контейнере p12 для подключения между ЦВ и ЦС (шаблон можно использовать User, или другой аналогичный с нужным сроком действия). 2) Просмотреть и скопировать с ранее выпущенного сертификата идентификатор ЦВ (его нужно будет заменить и он будет id1)
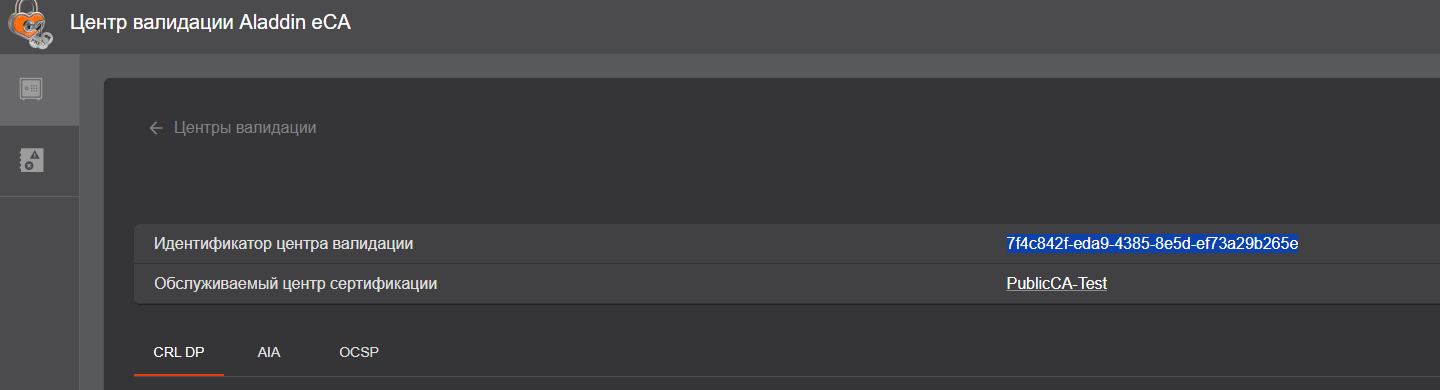
3) Авторизоваться на ЦВ как администратор инициализации (через локальное подключение), и удалить подключенный ЦС. Проверить, что в интерфейсе ЦС Центр Валидации удалился, при необходимоти удалить ЦВ и из интерфейса ЦС. 4) Создать новое подключение из интерфейса ЦВ к ЦС в процессе, указав контейнер p12, созданный на шаге 1. 5) Авторизоваться на ЦВ под Администратором по сертификату и создать точки распространения с нужным ЦС через экранные формы. 5.1) Новые идентификаторы можно посмотреть в интерфейсе Центра Валидации (новые идентификаторы будут id2).
6) После того как точки распространения созданы, они создадутся с другими идентификаторами и их требуется заменить на идентификатор из шага 2 для того, чтобы проверка ранее выпущенных сертификатов осуществлялась коректно. 7) Для изменения идентификатора URL точек публикации нужно: На хосте eCA-VA подключиться к базе данных eCA-VA (в примере ниже указано название БД по умолчанию): sudo -u postgres psql; \connect aecava; Последовательно выполнить следующие команды в psql: «id1» = старый (восстанавливаемый) идентификатор центра валидации (можно посмотреть в выпущенных ранее сертификатах). «id2» = новый идентификатор центра валидации (можно посмотреть в интерфейсе Центра Валидации). SET session_replication_role = 'replica'; UPDATE validation_authority.validation_authority SET id='id1' WHERE id='id2'; UPDATE validation_authority.authority_information_access SET validation_authority_id='id1' WHERE validation_authority_id='id2'; UPDATE validation_authority.crl_distribution_point SET validation_authority_id='id1' WHERE validation_authority_id='id2'; UPDATE validation_authority.ocsp_service SET validation_authority_id='id1' WHERE validation_authority_id='id2'; UPDATE validation_authority.certificate_registry SET validation_authority_id='id1' WHERE validation_authority_id='id2'; SET session_replication_role = 'origin'; Убедиться, что данный Центр Валидации теперь имеет тот же идентификатор и те же URL CRL, Delta CRL, AIA и службы OCSP, что и первоначально созданный Центр Валидации для ЦС1. Убедиться в работоспособности точек распространения и службы OCSP по данным URL.
Эта статья была:
Сообщить об ошибке
ID статьи: 554
Последнее обновление: 12 Oct, 2026
Ревизия: 1
Просмотры: 2
Комментарии: 0
Теги
|